DÉTECTION PROACTIVE DES MENACES
URL de phishing non détectée par Microsoft Defender
Notre équipe SOC l’a identifiée puis a lancé une vérification dans l’ensemble de notre clientèle pour repérer toute exposition similaire.
Continuité d’affaires
Au Québec, quand on est Chef de la Sécurité, la priorité est d’assurer la continuité des affaires et de limiter les risques financiers, opérationnels et réputationnels causés par un incident de sécurité. Face à la croissance et complexité des menaces, le responsable de la sécurité doit choisir le bon partenaire de service de détection et réponse gérées (MDR) afin de pouvoir dormir sur ses deux oreilles.
Le nerf de la guerre en cybersécurité.
Agir vite, mais surtout bien.
Évolution au rythme des attaquants
SOLUTION
Chez Mondata, nous savons que les organisations québécoises font face à des défis bien réels : manque de ressources, complexité technologique croissante et exigences réglementaires élevées. C’est pourquoi nous avons conçu un service de détection et réponse gérées (MDR) complet, adapté à votre réalité locale et appuyé sur une plateforme développée ici, fournissant une détection et réponse optimale, et réduisant les impacts.
EXPERTISE
La force de Mondata réside dans l’efficience de son équipe expérimentée, professionnelle et engagée. Grâce à une surveillance continue assurée par notre centre des opérations de sécurité (SOC), vous bénéficiez d’une protection proactive, d’une réponse rapide en cas d’incident, et du partage constant des apprentissages tirés de notre expérience terrain.
URL de phishing non détectée par Microsoft Defender
Notre équipe SOC l’a identifiée puis a lancé une vérification dans l’ensemble de notre clientèle pour repérer toute exposition similaire.
Du fichier malicieux au Flipper Zero
Grâce à une détection rapide d’un fichier malicieux, notre équipe a pu retracer la chaîne d’événements jusqu’à identifier précisément la clé USB spécifique à l’origine de la compromission: un Flipper Zero.
Neutralisation d’une Timebomb
Lors d’une intervention en war room, nos experts ont identifié un malware avec payload différé (timebomb).
Grâce à notre expérience, notre rapidité d’action et une coordination efficace à 4 intervenants spécialisés, nous avons permis au client de neutraliser complètement la menace avant l’exécution du C2 Beacon.
Compromission élucidée
Un client victime d’une compromission ne parvenait pas à identifier l’origine de l’incident, faute de centralisation entre ses différentes technologies (Defender, Azure, Entra ID, Fortinet…).
Grâce à notre data lake unifié, nous avons rapidement recoupé les logs de plusieurs sources et identifié l’adresse IP à l’origine de l’attaque.
PLATEFORME
Depuis 2018, Mondata a fait le choix stratégique de développer, au Québec, sa propre plateforme supportant le service de détection et de réponse gérées. Ce positionnement nous permet de conserver une maîtrise complète de notre technologie et d’assurer une grande agilité face à l’évolution des besoins de nos clients, ainsi que des menaces auxquelles ils sont confrontés.
Conçue pour s’adapter à vos environnements et bâtir une relation durable fondée sur la confiance, notre plateforme repose sur trois principes fondamentaux :
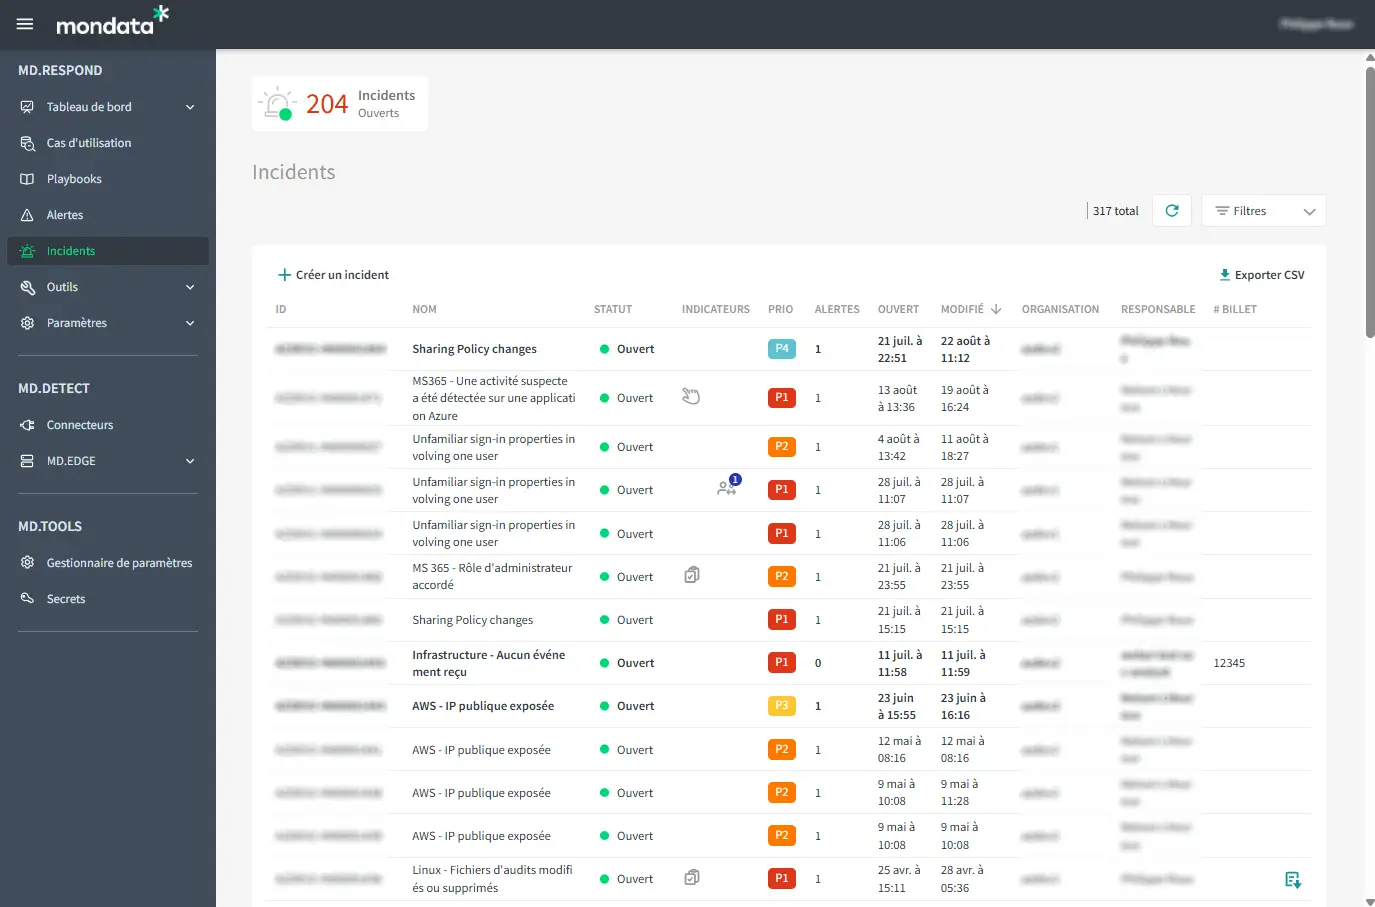
Compatible avec vos technologies existantes, notre plateforme centralise tous les signaux, qu’ils proviennent de vos postes, serveurs, environnements cloud, locaux ou de collaboration, dans un lac de données unique (data lake), accélérant les investigations et les interventions.
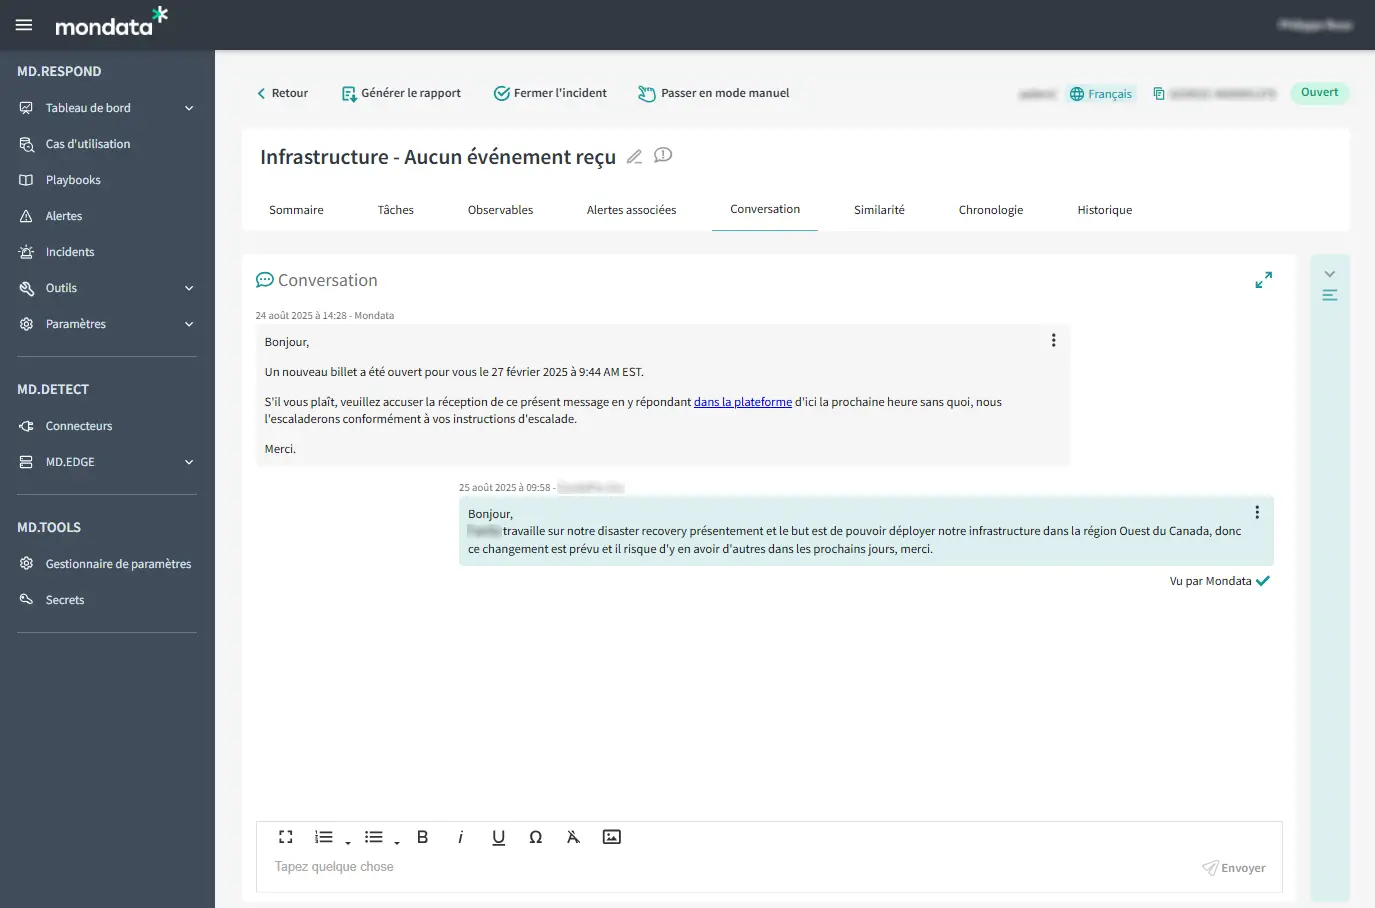
En offrant une visibilité complète sur tous les composants du service et les activités de sécurité en cours, une messagerie en direct et un système de délégation en temps réel, notre solution facilite la coordination des interventions et la collaboration avec vos équipes.
PARTENARIAT
Nous croyons qu’une relation de confiance se bâtit dans le temps et surtout avant qu’une crise ne survienne. La proximité avec nos clients est au cœur de notre approche. Notre priorité : être présents à chaque instant pour protéger votre organisation et renforcer continuellement votre ligne de défense.
Notre approche collaborative et humaine repose sur trois piliers qui nous permettent d’accroître significativement notre efficacité et de renforcer durablement votre cyberrésilience :